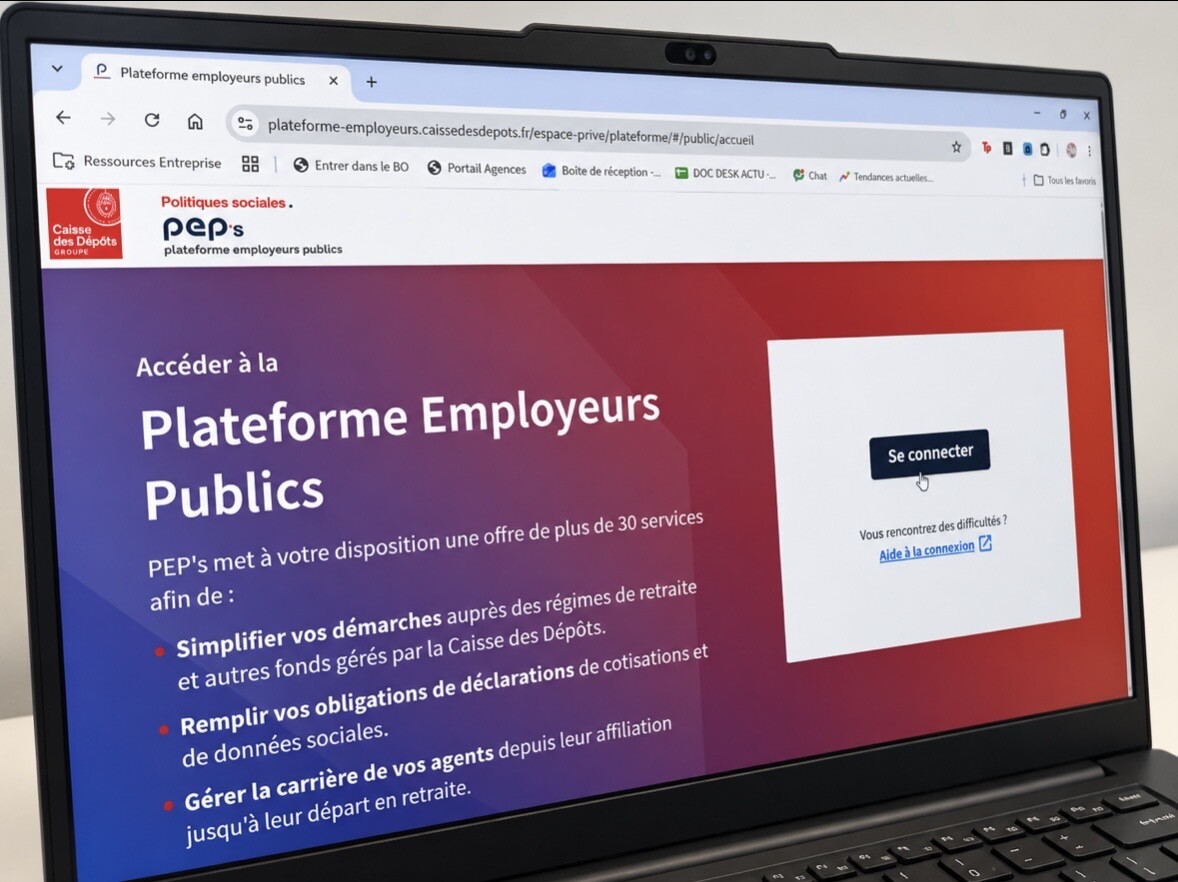
Un incident de sécurité majeur a récemment frappé la plateforme PEP’s, gérée par la Caisse des Dépôts, qui est dédiée à la gestion des retraites des agents publics. Cette plateforme a été fermée suite à un accès non autorisé, révélant une vulnérabilité préoccupante sur la protection des données personnelles de ses usagers.
EN BREF
- Un piratage a exposé les données de 450 000 utilisateurs de l’Ircantec.
- La Caisse des Dépôts a suspendu les connexions et les nouvelles inscriptions.
- Aucune donnée bancaire ou mot de passe n’a été signalée comme compromise.
Dans un communiqué daté du 16 octobre 2026, l’Inrcantec, le régime de retraite complémentaire concerné, a confirmé que l’accès illégitime aux comptes des employeurs a été rendu possible par des techniques d’ingénierie sociale. Cette situation a conduit à la fermeture temporaire de la plateforme PEP’s pour effectuer les vérifications nécessaires et renforcer les mesures de sécurité.
La plateforme PEP’s a été rétablie le 19 octobre, bien que les connexions via Net-entreprises et les nouvelles inscriptions restent suspendues. Toutefois, la portée de la fuite de données est préoccupante. Des alertes de phishing circulent déjà, notamment dans une mairie de la Drôme, incitant les habitants à ne pas répondre à des courriels suspects.
C’est le site spécialisé FrenchBreaches qui a tiré la sonnette d’alarme sur cette fuite. Selon leurs informations, un individu se faisant appeler « fentag » aurait mis en vente une base de données contenant des informations personnelles de 450 000 personnes liées à l’Ircantec sur un forum de cybercriminalité. Cette annonce, intitulée « [FR] Ircantec 450K », mentionne un échantillon de fiches individuelles comme preuve, sans préciser de prix.
Il est essentiel de rester prudent, car cet échantillon ne prouve pas nécessairement l’authenticité des 450 000 enregistrements. Les informations proposées incluent des données telles que le nom, le prénom, la date de naissance, l’adresse postale, le numéro de téléphone et l’adresse e-mail, ouvrant ainsi la porte à des tentatives d’escroquerie ciblée.
Heureusement, aucune donnée sensible comme les numéros de sécurité sociale ou les mots de passe n’a encore été identifiée dans les éléments analysés. L’Ircantec représente l’Institut de retraite complémentaire des agents non titulaires de l’État et des collectivités publiques, touchant ainsi un large éventail d’agents contractuels, de collectivités territoriales et d’établissements publics.
Avec 2,41 millions de retraités et 3,24 millions d’actifs cotisants, la question de la sécurité des données est d’une importance cruciale. Bien qu’il soit impossible de déterminer avec certitude si la base de données mise en vente inclut des affiliés, l’inquiétude demeure parmi les usagers.
La Caisse des Dépôts a publié un communiqué le 23 octobre, affirmant qu’à ce stade, aucune corrélation n’a été démontrée entre les données divulguées sur le Darkweb et celles des affiliés. Une enquête interne est en cours pour s’assurer qu’aucune fuite de données n’est survenue.
Les utilisateurs sont donc invités à rester vigilants face aux sollicitations inhabituelles, notamment celles demandant des informations sensibles par téléphone, SMS ou e-mail. La prudence est de mise, car même sans confirmation de la fuite, le risque d’escroquerie persiste.
En somme, cet incident met en lumière les défis de sécurité auxquels font face les plateformes de gestion de données sensibles, et souligne l’importance d’une vigilance accrue face aux menaces numériques.