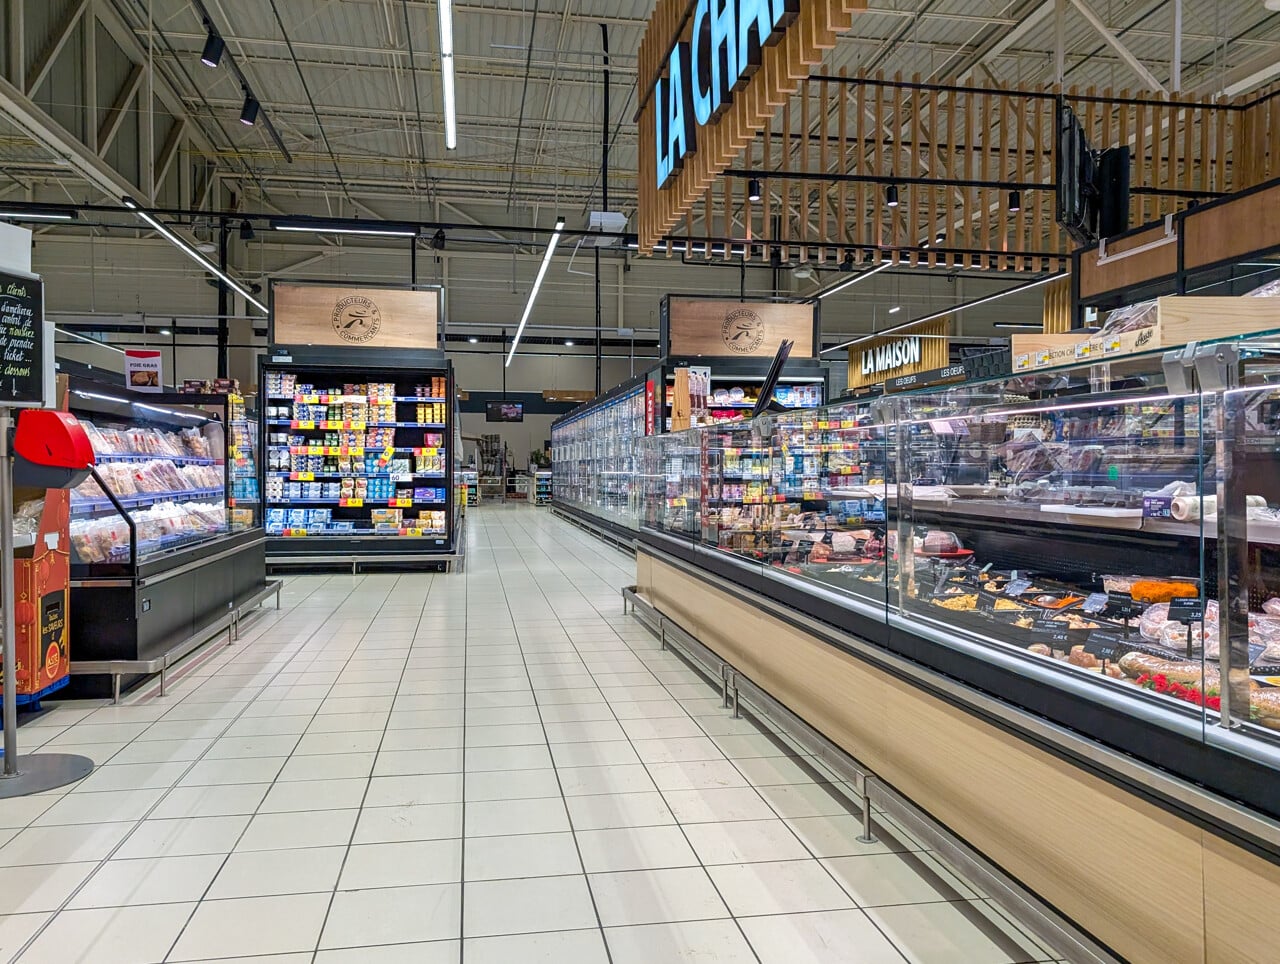
Une cyberattaque inédite a ciblé ce lundi 12 octobre 2026 des centaines de supermarchés en France, affectant gravement la sécurité alimentaire. Les réfrigérateurs de chaînes telles qu’Intermarché, Netto et Super U ont été piratés, entraînant une interruption de la chaîne du froid pour de nombreux produits frais et surgelés.
EN BREF
- Une cyberattaque a touché plusieurs centaines de supermarchés en France.
- Les réfrigérateurs ont été piratés, provoquant une rupture de la chaîne du froid.
- Des produits potentiellement dangereux pour la santé ont pu être vendus.
Les pirates informatiques ont réussi à déclencher à distance le dégivrage forcé des installations frigorifiques, entraînant une élévation des températures à l’intérieur des frigos, parfois jusqu’à 50 degrés. Cette situation a conduit les supermarchés concernés à jeter tous les produits frais et surgelés qui avaient été exposés à cette augmentation de température.
Intermarché et Netto ont pris des mesures rapides pour retirer les articles concernés, mais l’incertitude demeure quant à d’éventuelles ventes de produits non conformes. Selon les distributeurs, au moins 300 points de vente Intermarché et Netto, ainsi qu’une centaine de magasins de la Coopérative U, plusieurs établissements E. Leclerc, 80 supermarchés Carrefour et une trentaine de Monoprix ont été touchés par cette cyberattaque.
Les conséquences d’une rupture de la chaîne du froid sont préoccupantes. La chaîne du froid est essentielle pour garantir la sécurité alimentaire, et une élévation de la température peut favoriser la prolifération de germes pathogènes tels que les staphylocoques, salmonelles et bactéries E. coli. La consommation de ces produits peut mener à des intoxications alimentaires graves, nécessitant parfois une hospitalisation.
Le site spécialisé lachainedufroid.com rappelle que dans la grande distribution, la règle est de ne pas recongeler un produit ayant déjà été décongelé. Cela pose un risque supplémentaire dans le cadre de cette cyberattaque, où des produits ont pu être décongelés sans que les clients n’en soient conscients.
Un point préoccupant est l’âge des installations frigorifiques piratées. Selon Danfoss, le fabricant danois, la majorité des unités touchées étaient anciennes et n’avaient pas reçu de mises à jour logicielles ou de sécurité. Les systèmes AK-SM800 et AK-SC355, notamment, ont atteint leur fin de vie et ne sont plus soutenus par des mises à jour. Danfoss rappelle l’importance de maintenir ces systèmes à jour pour éviter de telles failles de sécurité.
Cette situation soulève des questions sur la sécurité des infrastructures alimentaires en France et la nécessité de renforcer les protections contre les cyberattaques. Les supermarchés concernés doivent non seulement gérer la crise actuelle, mais aussi réfléchir à des solutions pour éviter que de telles incidents ne se reproduisent à l’avenir.
Les clients sont invités à être vigilants et à surveiller la provenance et l’état des produits qu’ils achètent, notamment ceux qui pourraient avoir été exposés à des températures inappropriées. La sécurité alimentaire doit rester une priorité, tant pour les distributeurs que pour les consommateurs.