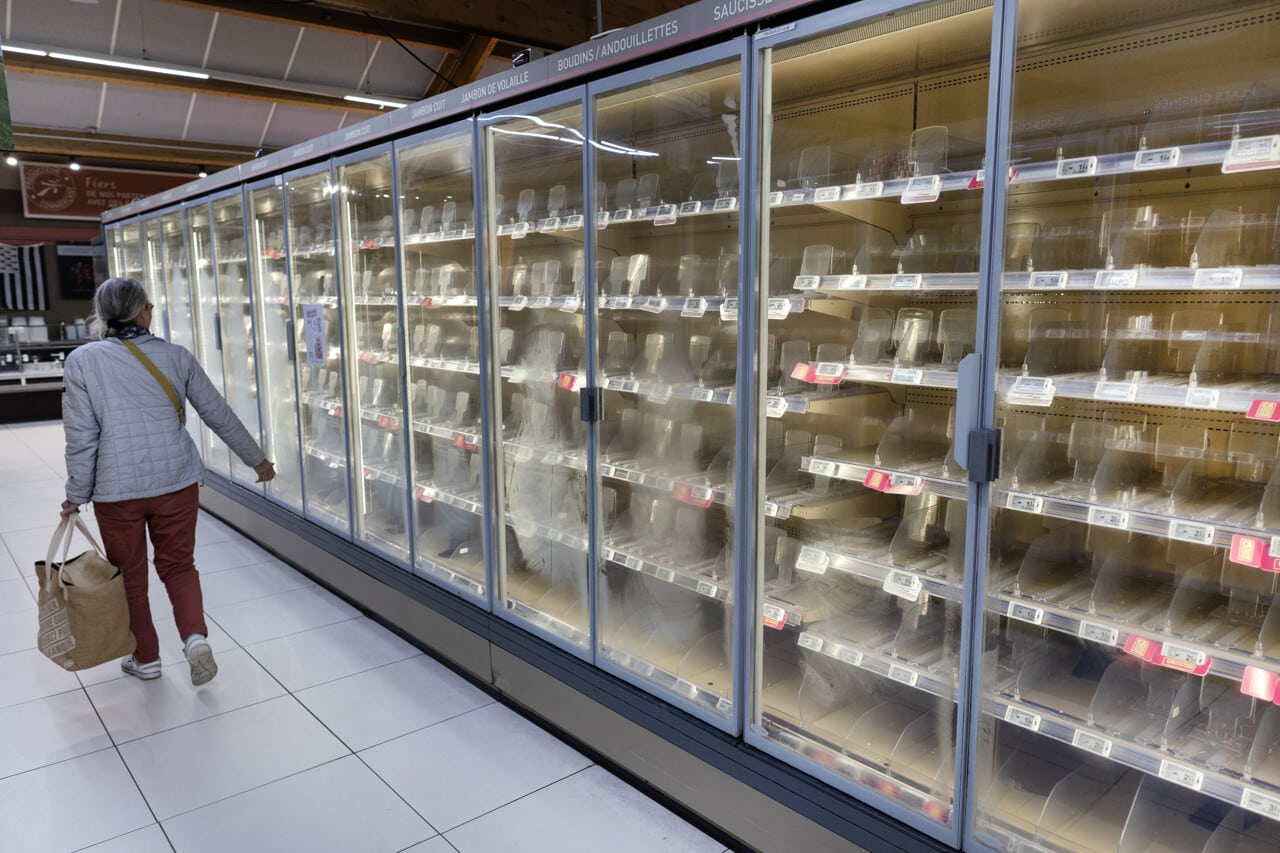
Dans la nuit de dimanche à lundi, plusieurs centaines de supermarchés en France ont été la cible d’une cyberattaque qui a gravement affecté leurs équipements frigorifiques. Cet incident a provoqué la perte massive de produits frais et surgelés, soulevant des préoccupations majeures concernant la sécurité alimentaire dans le pays.
EN BREF
- Plus de 300 supermarchés touchés par une cyberattaque ciblant les équipements frigorifiques.
- Des millions d’euros de pertes en denrées alimentaires, sans données volées.
- Une enquête a été ouverte pour déterminer l’ampleur des dégâts et les responsables.
Les enseignes touchées incluent Intermarché, Netto, Coopérative U, E. Leclerc, Carrefour et Monoprix, selon des confirmations de l’AFP. Le parquet de Paris a annoncé l’ouverture d’une enquête pour établir les détails de cette cyberattaque sans précédent, qui a été qualifiée de « inédite » dans le secteur de la grande distribution.
Les systèmes de régulation frigorifique des magasins, principalement ceux du fabricant danois Danfoss, ont été visés. Ce dernier a précisé que de nombreux équipements touchés étaient anciens et n’avaient pas reçu de mises à jour de sécurité. Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), a exhorté les distributeurs à déconnecter ces systèmes d’internet et à adopter des mesures de sécurité renforcées.
Les conséquences de cette cyberattaque sont alarmantes. Thierry Cotillard, le patron des Mousquetaires/Intermarché, a indiqué que les attaquants avaient réussi à faire surchauffer les équipements frigorifiques, les portant à 50 degrés, entraînant la nécessité de jeter tous les produits affectés. Il a évalué les pertes à des dizaines de millions d’euros, qualifiant la situation de « cauchemar » pour les distributeurs.
La Fédération du commerce et de la distribution (FCD) a également appelé Danfoss et ses clients frigoristes à faire preuve de transparence totale face à cette situation critique. La perte de produits essentiels à la conservation des denrées alimentaires souligne la vulnérabilité des systèmes de distribution et questionne la souveraineté alimentaire du pays.
Par ailleurs, le gouvernement français, par l’intermédiaire du ministre du Commerce, a assuré qu’il était en contact avec les distributeurs afin de gérer la crise. Sébastien Lecornu, entouré par l’ANSSI, suit de près les développements de cette affaire, cherchant à coordonner une réponse efficace face à cette menace.
Antoine Hautin, expert en cybersécurité, a souligné que les équipements industriels, autrefois isolés d’internet, sont désormais connectés, ce qui les rend vulnérables aux cyberattaques. Cette attaque témoigne d’une sophistication inédite, touchant simultanément un grand nombre d’équipements, ce qui inquiète quant aux failles de sécurité présentes dans le secteur.
La situation actuelle soulève également des questions sur la gestion de la cybersécurité au sein des entreprises. Le général André Petillot, de la gendarmerie, a noté que ce sujet a été sous-évalué, notamment en raison de la perception de la cybersécurité comme un centre de coût plutôt qu’un investissement essentiel. Ce climat de vulnérabilité pourrait avoir des répercussions à long terme sur la confiance des consommateurs envers la sécurité des produits alimentaires.
Cette cyberattaque met en lumière des enjeux critiques concernant la protection des infrastructures essentielles au bien-être des citoyens. Les supermarchés, en tant que maillons clés de la chaîne d’approvisionnement alimentaire, doivent désormais redoubler d’efforts pour sécuriser leurs systèmes et protéger leurs clients.