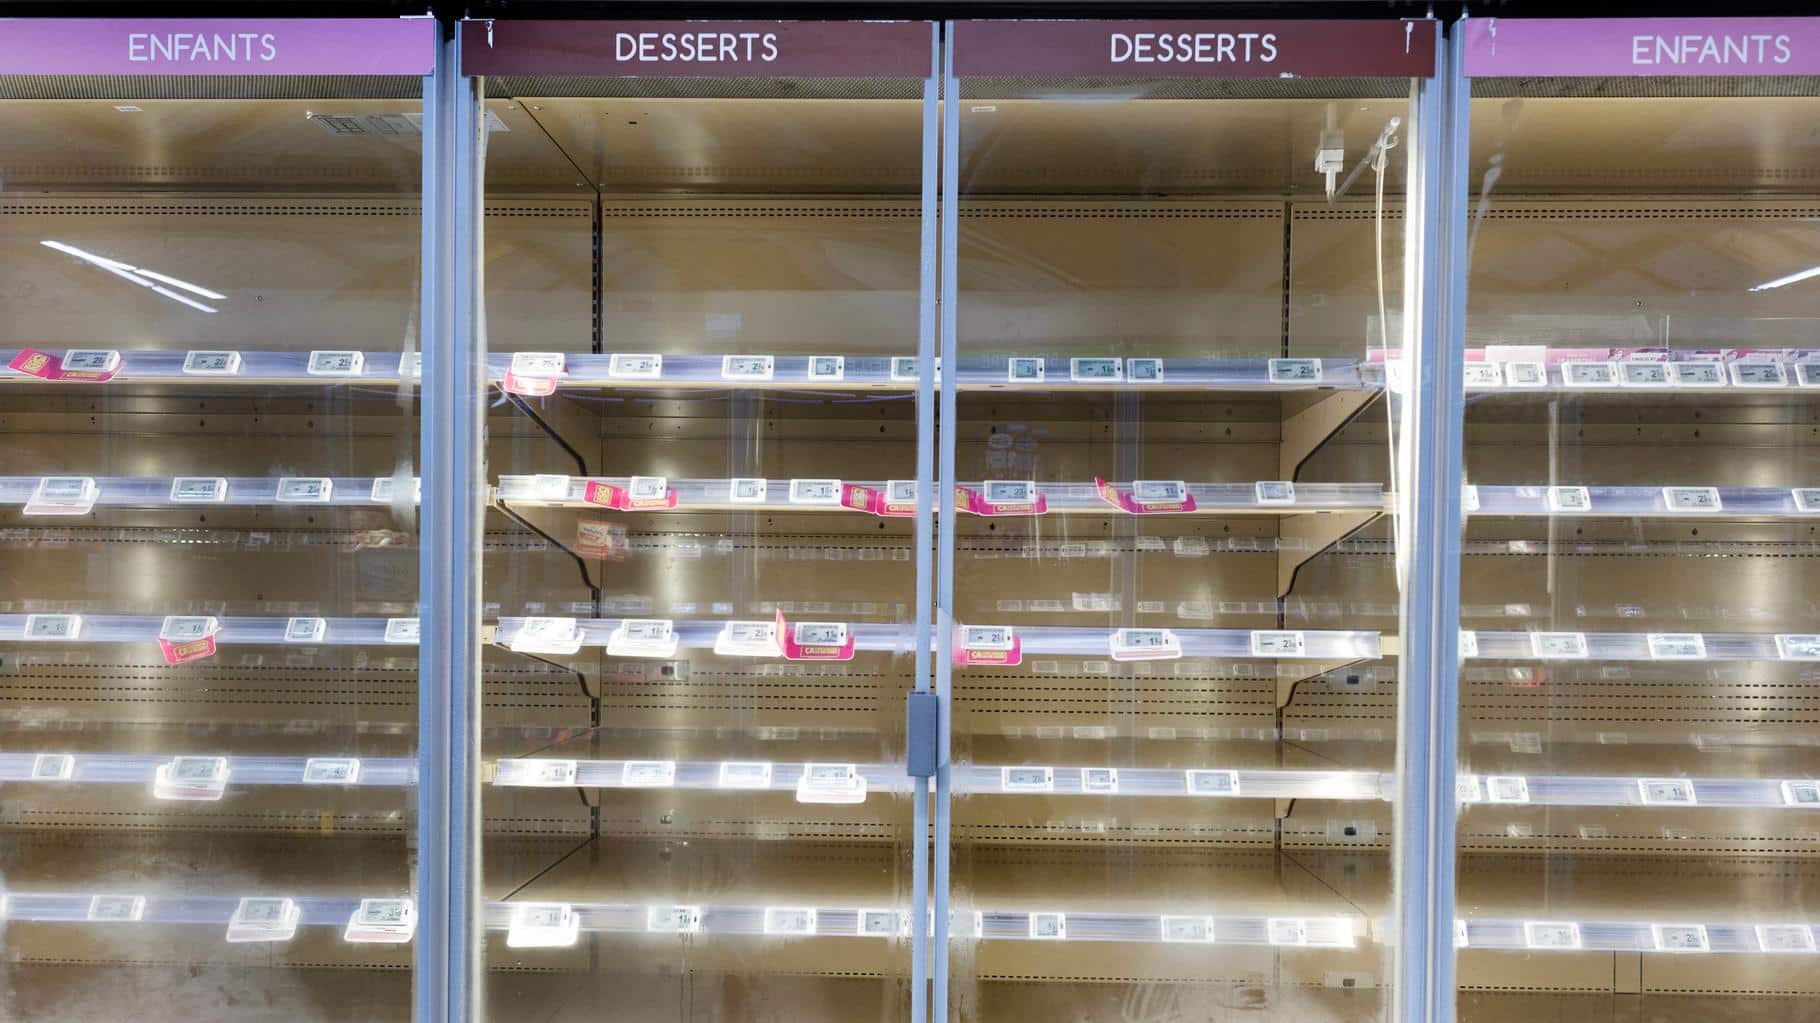
Une cyberattaque inédite a frappé, lundi, plusieurs grandes enseignes de supermarchés en France, dont Intermarché, Netto, E.Leclerc, Carrefour et Monoprix. Les hackers ont réussi à infiltrer les systèmes de régulation des installations frigorifiques, provoquant des dysfonctionnements alarmants. Cette attaque soulève des questions cruciales sur la sécurité des équipements connectés de la grande distribution.
EN BREF
- Une cyberattaque a affecté des supermarchés français via leurs frigos connectés.
- Les hackers ont modifié la température des chambres froides, provoquant des dégâts.
- Cette situation souligne les vulnérabilités des systèmes industriels connectés.
Les pirates ont exploité une vulnérabilité dans les systèmes de régulation de température fournis par le danois Danfoss. Grâce à leur accès, ils ont pu dégivrer les chambres froides et augmenter la température de ces installations jusqu’à 50 °C, entraînant des pertes potentielles importantes pour les enseignes concernées. Selon un rapport du Monde, l’opération a duré environ huit heures, laissant présager des conséquences sévères sur les denrées stockées.
Cette attaque met en lumière la dépendance croissante des supermarchés vis-à-vis de systèmes de pilotage à distance. Historiquement, les équipements industriels tels que les frigos étaient isolés d’Internet pour éviter toute intrusion. Cependant, l’évolution vers des systèmes connectés, dotés de capteurs et de technologies de supervision, a ouvert la porte à de nouvelles menaces.
Pour de nombreuses enseignes, le groupe Danfoss est un acteur majeur des systèmes de régulation frigorifique. Ces outils sont indispensables pour respecter les normes de l’Union européenne, qui exigent que les lieux de stockage d’aliments surgelés soient équipés d’instruments d’enregistrement pour contrôler la température. Pourtant, les frigos de vente, moins réglementés, n’ont pas les mêmes exigences, tant qu’un thermomètre est visible.
Les contrôleurs de froid de Danfoss nécessitent un serveur web, idéalement cloisonné, afin de permettre un accès à distance sans compromettre la sécurité des systèmes. Néanmoins, une enquête menée par l’équipe de recherche en cybersécurité Team82 a révélé que plus de 2000 interfaces de ces systèmes étaient accessibles en ligne à la fin de l’été. En septembre, Danfoss a reconnu une faille dans ses systèmes, permettant aux attaquants d’accéder à des données internes et d’exécuter des programmes non sécurisés.
Dans un communiqué, Danfoss a expliqué que la plupart des unités touchées étaient obsolètes et ne bénéficiaient plus de mises à jour de sécurité. Le groupe a conseillé à ses clients de maintenir leurs systèmes à jour et de migrer vers des solutions plus récentes. Pour Antoine Hautin, secrétaire général du cabinet de conseil en cybersécurité Almond, les attaques contre les systèmes industriels ne sont pas nouvelles, mais leur fréquence est en hausse. La convergence des systèmes informatiques traditionnels et des technologies opérationnelles amplifie les risques.
Le Monde souligne que le ciblage des systèmes de supervision mal protégés est devenu une pratique courante, avec des attaques récentes visant des logiciels de caisse dans des restaurants. Des systèmes critiques, tels que ceux de signalisation ferroviaire, sont également en danger. Antoine Hautin a exprimé des préoccupations quant à la sécurité des équipements connectés, affirmant que les entreprises investissent souvent davantage dans la protection de leur informatique que dans celle des systèmes industriels.
Chaque connexion à Internet crée une nouvelle surface d’attaque. SaxX, un hacker éthique, a relevé que les cyberattaques peuvent avoir des répercussions tangibles sur la vie quotidienne des citoyens, comme en témoigne la double attaque contre les Finances publiques cet été. Il est donc essentiel de continuer à débattre publiquement de ces enjeux, notamment en se demandant pourquoi plusieurs enseignes de supermarchés, pourtant indépendantes, peuvent être touchées simultanément.
Cette cyberattaque inédite contre des infrastructures essentielles à la distribution alimentaire rappelle l’importance de renforcer la sécurité des systèmes connectés. Les consommateurs doivent être conscients des risques liés à la connectivité de nos équipements quotidiens.